Sommaire 7 parties
- Pourquoi la gestion des risques humains vise d’abord l’équipe
- Ce que contient le rapport gratuit sur les risques humains
- Calculer, réduire, surveiller : la méthode en trois étapes
- Des cours vidéo ludiques et des simulations de phishing périodiques
- Surveillance du Dark Web et score de risque humain en un seul outil
- Chartes signées et rapports réguliers pour démontrer la conformité
- Questions fréquentes
Le mail arrive à 9 h 12, avant l’ouverture. Il ressemble à celui de votre fournisseur, avec le bon logo et une facture en pièce jointe. Votre vendeuse clique, parce qu’elle a l’habitude de le faire. Dans une boutique, la caisse, la messagerie et les comptes partagés passent par les mêmes mains toute la journée. Ce sont donc ces mains qu’il faut entraîner. C’est le principe de la sensibilisation à la cybersécurité en entreprise telle que la propose Styx Consulting, société belge de services informatiques installée à Florenville, avec la solution uSecure. Le nom du service est « gestion des risques humains », GRH dans le texte de Styx. L’idée tient en une phrase : vos employés deviennent votre première ligne de défense.
Pourquoi la gestion des risques humains vise d’abord l’équipe
Un antivirus protège les postes. La sensibilisation des équipes complète cette protection là où le geste de l’utilisateur compte. La page de Styx Consulting avance deux chiffres qui posent le sujet. 36 % des brèches de données impliquent le phishing, soit 11 % de plus qu’en 2020. Et l’erreur humaine pèse dans plus de 90 % des brèches.
Ce 36 % vient du rapport annuel de Verizon sur les fuites de données, édition 2021 : le phishing y apparaît dans 36 % des brèches étudiées, contre 25 % l’année précédente. Le phishing passe donc de 25 % à 36 % des brèches, soit 11 points de plus en un an.
Côté commerçant, la conclusion est franchement simple. Le maillon que visent les attaquants, c’est la personne derrière le comptoir ou devant l’ordinateur de l’arrière-boutique. Toute la gestion des risques humains part de là. Elle mesure ce maillon, elle le renforce, puis elle le suit dans le temps. Styx la présente comme un « service de sécurité axée sur l’utilisateur ». À mon avis, tout tient dans ce dernier mot : « utilisateur ».
Troisième argument de la page, moins connu des petites structures : la conformité. Styx rappelle que des normes clés comme l’ISO 27001 exigent une formation régulière à la sensibilisation. Le texte de la norme, dans sa clause 7.3 consacrée à la sensibilisation, demande que les personnes qui travaillent pour l’organisation connaissent la politique de sécurité, leur contribution à son efficacité et les conséquences d’un écart. Un programme suivi y répond directement.
Ce que contient le rapport gratuit sur les risques humains
L’entrée se fait sans engagement. Styx propose un rapport gratuit d’une page, sur demande, via un formulaire. Vous le remplissez, l’équipe vous recontacte avec votre rapport personnalisé.
Le travail derrière cette page est concret. Styx analyse votre domaine et le Dark Web à la recherche de voies d’attaque possibles. Puis elle lance une simulation de phishing qui reproduit les techniques d’attaque du monde réel. Vos employés reçoivent un faux mail piégé, et l’on regarde qui clique.
Le rapport rendu détaille cinq éléments, selon la page de Styx. Le score de risque humain de votre entreprise. Une estimation du délai avant une brèche. Les résultats de la simulation de phishing. La répartition des données exposées sur le Dark Web. Et la marche à suivre pour réduire ces risques, étape par étape.
Dans une boutique de trois personnes, je conseille de commencer par là. Vous partez d’une photographie chiffrée de votre situation, pas d’une impression. La décision se prend ensuite, chiffres en main : c’est le bon réflexe.
Photo Compagnons / Unsplash
Calculer, réduire, surveiller : la méthode en trois étapes
Styx résume son approche par une formule « qui a fait ses preuves ». Trois verbes, dans cet ordre. Calculer le risque de votre entreprise. Le réduire. Le surveiller.
L’ordre a du sens. Mieux vaut ne pas former une équipe à l’aveugle : le calcul initial montre où sont les failles. La réduction vient ensuite, avec un programme taillé pour votre personnel. La surveillance ferme la boucle, parce qu’un réflexe s’use et qu’une nouvelle recrue arrive sans l’avoir.
La gestion des risques humains en trois étapes
ÉTAPE 1
Calculer
Analyse du domaine et du Dark Web, puis simulation de phishing reproduisant des attaques réelles.
ÉTAPE 2
Réduire
Programme personnalisé, cours de formation par tranches et simulations de phishing périodiques.
ÉTAPE 3
Surveiller
Score de risque humain à l’échelle de l’entreprise et rapports réguliers.
36 %
des brèches de données impliquent le phishing
+ de 90 %
des brèches ont l’erreur humaine pour facteur clé
Sources : page Gestion des risques humains de Styx Consulting (lue le 4 novembre 2026) ; Verizon, Data Breach Investigations Report 2021.
Des cours vidéo ludiques et des simulations de phishing périodiques
Une fois le risque calculé, votre personnel est inscrit à son programme personnalisé de GRH. Deux outils le composent.
D’abord, la formation. Styx parle de cours vidéo et interactifs « ludiques », qui couvrent les principaux sujets de la sécurité informatique et de la conformité. Le format compte pour une boutique. Les cours arrivent par tranches. Personne ne bloque une matinée entière, on avance par petites séquences, entre deux livraisons.
Ensuite, les simulations. Des campagnes de faux phishing reviennent à intervalles réguliers. Elles entretiennent le réflexe acquis en formation, sur le terrain où il sert : la boîte de réception.
Les objectifs affichés par Styx parlent la langue du quotidien. Apprendre au personnel à éviter les erreurs courantes, comme l’envoi de données sensibles à la mauvaise personne. Donner aux utilisateurs la capacité de repérer, d’éviter et de signaler les attaques de phishing les plus sophistiquées. Je retiens surtout « signaler ». Un employé qui prévient le gérant d’un mail douteux protège aussi ses collègues.
Le saviez-vous ?
Dans son rapport 2021 sur les fuites de données, Verizon a relevé du phishing dans 36 % des brèches analysées, contre 25 % un an plus tôt. Styx Consulting rappelle de son côté que l’erreur humaine est un facteur clé dans plus de 90 % des brèches de données. C’est ce constat qui a fait passer la sensibilisation des équipes du rang de bonne pratique à celui de poste de sécurité à part entière.
Sources : Verizon, Data Breach Investigations Report 2021 ; page Gestion des risques humains de Styx Consulting (lue le 4 novembre 2026).
Surveillance du Dark Web et score de risque humain en un seul outil
Un mot de passe peut fuiter sans que personne dans la boutique n’ait commis d’erreur. Il suffit qu’un site tiers où l’employé s’est inscrit soit piraté. La surveillance du Dark Web incluse dans uSecure détecte justement les données d’utilisateurs exposées qui pourraient servir à une cyber-attaque.
Styx formule l’objectif ainsi : réduire les risques d’attaque en détectant le moment où les informations d’identification des utilisateurs sont volées et exposées. Retenez « moment ». Mieux vaut une alerte précoce : le changement de mot de passe arrive alors avant l’attaquant.
Le deuxième outil de suivi est le score de risque humain. Il regroupe toutes les mesures de reporting en un seul indicateur, à l’échelle de l’entreprise, « facile à comprendre » selon la page. Un gérant qui suit déjà son ticket moyen et sa trésorerie y gagne un chiffre de plus au tableau de bord. Un chiffre qu’on voit bouger mois après mois.
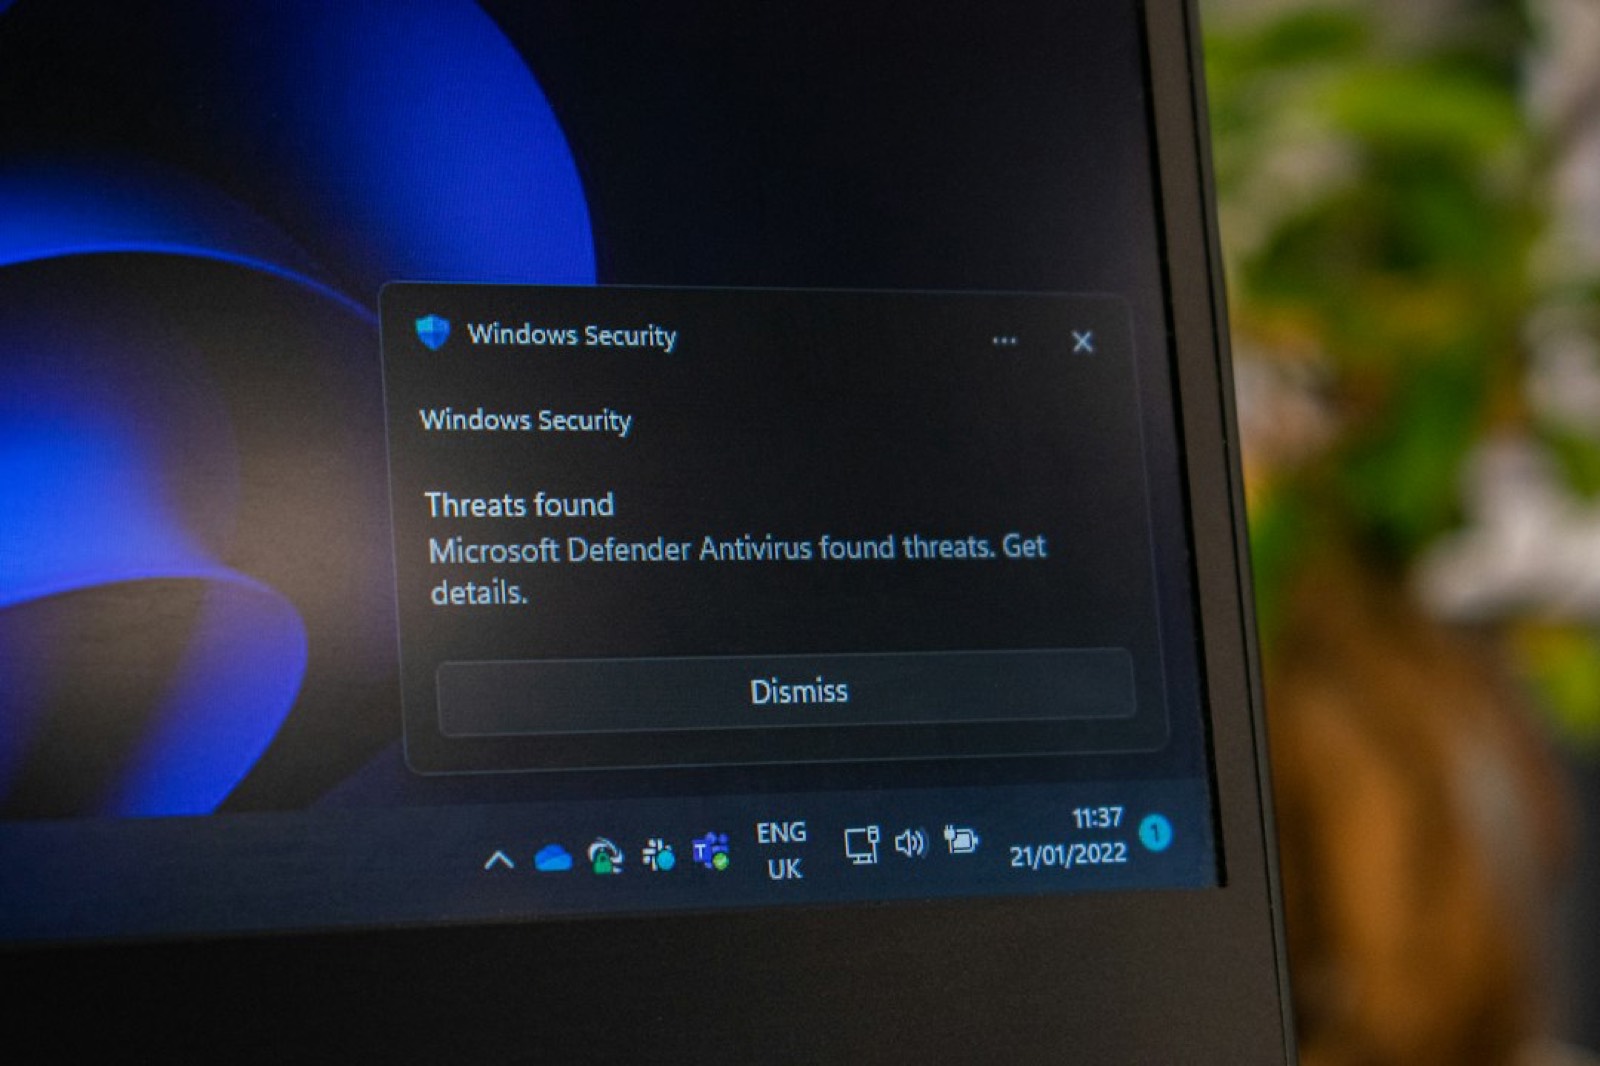
Photo Ed Hardie / Unsplash
Chartes signées et rapports réguliers pour démontrer la conformité
La sécurité d’une équipe repose aussi sur des règles écrites. uSecure propose une gestion des chartes : une bibliothèque centralisée de chartes prédéfinies, avec un suivi des signatures des employés. Vous savez qui a lu et signé quoi. Le jour où une règle change, la nouvelle version circule et les signatures se suivent au même endroit.
Viennent ensuite les rapports réguliers. Ils décrivent les performances de la formation, les résultats du phishing et votre score de risque humain en cours. Styx insiste sur l’usage de ces rapports pour démontrer la conformité, avec un suivi en temps réel de la manière dont l’entreprise gère ses risques humains. Franchement utile face à un assureur, à un client professionnel ou à un auditeur.
Styx Consulting accompagne les PME, organisations et équipes locales depuis Florenville, en Belgique et au Luxembourg, sur site ou à distance selon les besoins. Le devis est gratuit sous 48 h, avec un outil en ligne pour une première estimation. Ce premier geste ne coûte rien, et je conseille de ne pas attendre : demandez le rapport gratuit sur les risques humains, et lisez votre score avant la prochaine campagne de mails piégés.
Questions fréquentes
Qu’est-ce que la gestion des risques humains ?
C’est un service de sécurité axé sur l’utilisateur, qui calcule, réduit et surveille le cyber-risque lié aux employés. Chez Styx Consulting, il s’appuie sur la solution uSecure : formation, simulations de phishing, surveillance du Dark Web et score de risque humain.
Que contient le rapport gratuit de Styx Consulting ?
Une page qui donne le score de risque humain de l’entreprise, une estimation du délai avant une brèche, les résultats d’une simulation de phishing, la répartition des données exposées sur le Dark Web et les étapes pour réduire ces risques. Il se demande via un formulaire.
Comment se déroule la formation des employés ?
Chaque employé suit un programme personnalisé, avec des cours vidéo et interactifs ludiques livrés par tranches, et des simulations de phishing périodiques qui entretiennent les bons réflexes.
Où intervient Styx Consulting ?
En Belgique et au Luxembourg, depuis Florenville, sur site ou à distance selon les besoins. Le devis est gratuit sous 48 h.
Sources
Styx Consulting, page « Gestion des risques humains (GRH) — uSecure », lue le 4 novembre 2026.
Verizon, Data Breach Investigations Report 2021 (phishing dans 36 % des brèches, contre 25 % en 2020), via la synthèse d’Infosec Institute consultée le 4 novembre 2026.
ISO/IEC 27001:2022, clause 7.3 « Sensibilisation », via la fiche explicative d’Advisera consultée le 4 novembre 2026.
Par S. Ferrand
Rédacteur
S. Ferrand est un rédacteur passionné par l'e-commerce et les outils numériques au service des commerçants. Il s'assure de l'exactitude de ses informations en s'appuyant sur des sources fiables et des analyses approfondies.